Revolut a confirmat pe 12 septembrie că a transmis informații sensibile despre clienți unei persoane neautorizate, după ce a primit solicitări frauduloase expediate de pe domeniul legitim de e-mail al unei agenții guvernamentale. Compania spune că propriile sale sisteme nu au fost compromise, că fondurile clienților nu au fost afectate și că incidentul a vizat un număr „foarte limitat” de persoane, fără să comunice însă cifra exactă sau identitatea instituției publice implicate. După descoperirea fraudei, adresa respectivă a fost blocată, iar agenția, autoritățile de aplicare a legii și organismele de reglementare au fost informate.
Datele divulgate fac greu de tratat cazul drept un incident minor. Potrivit notificării trimise persoanelor afectate și analizate de TechCrunch, ele puteau cuprinde data nașterii, adrese poștale și de e-mail, numere de telefon, copii după pașapoarte sau permise de conducere și, în anumite cazuri, selfie-urile utilizate pentru verificarea identității, extrase de cont și istoricul tranzacțiilor. Combinarea acestor informații valorează mult mai mult decât fiecare element luat separat: oferă nu numai posibilitatea furtului de identitate, ci și materia primă pentru construirea unor fraude foarte bine personalizate.
Când vulnerabilitatea unei instituții devine vulnerabilitatea altora
O bancă modernă își poate proteja infrastructura prin autentificare multifactor, segmentarea rețelelor, controlul accesului, criptare, sisteme antifraudă și o întreagă arhitectură de monitorizare a activităților suspecte. Dar banca nu funcționează într-un univers izolat, are obligația legală de a coopera cu instanțe, procurori, poliție, autorități fiscale, autorități de supraveghere și alte organisme publice care, în anumite condiții, îi pot solicita informații despre clienți.
Acest mecanism funcționează pentru că între instituții există o prezumție de încredere. O cerere care vine prin infrastructura unei autorități publice are, în mod firesc, o credibilitate mult mai mare decât un mesaj venit de la o adresă necunoscută. Tocmai această credibilitate devine însă valoroasă pentru un atacator.
Dacă un cont, un domeniu sau un alt element al infrastructurii digitale a unei instituții publice este compromis sau poate fi abuzat, efectul nu se oprește la granița acelei instituții. Atacatorul poate moșteni, cel puțin temporar, o parte din încrederea de care aceasta beneficiază în relația cu terții.
Din acest punct de vedere, incidentul Revolut poate fi privit ca un exemplu al unei probleme sistemice: securitatea unei organizații depinde tot mai mult de securitatea organizațiilor cărora trebuie să le acorde încredere.
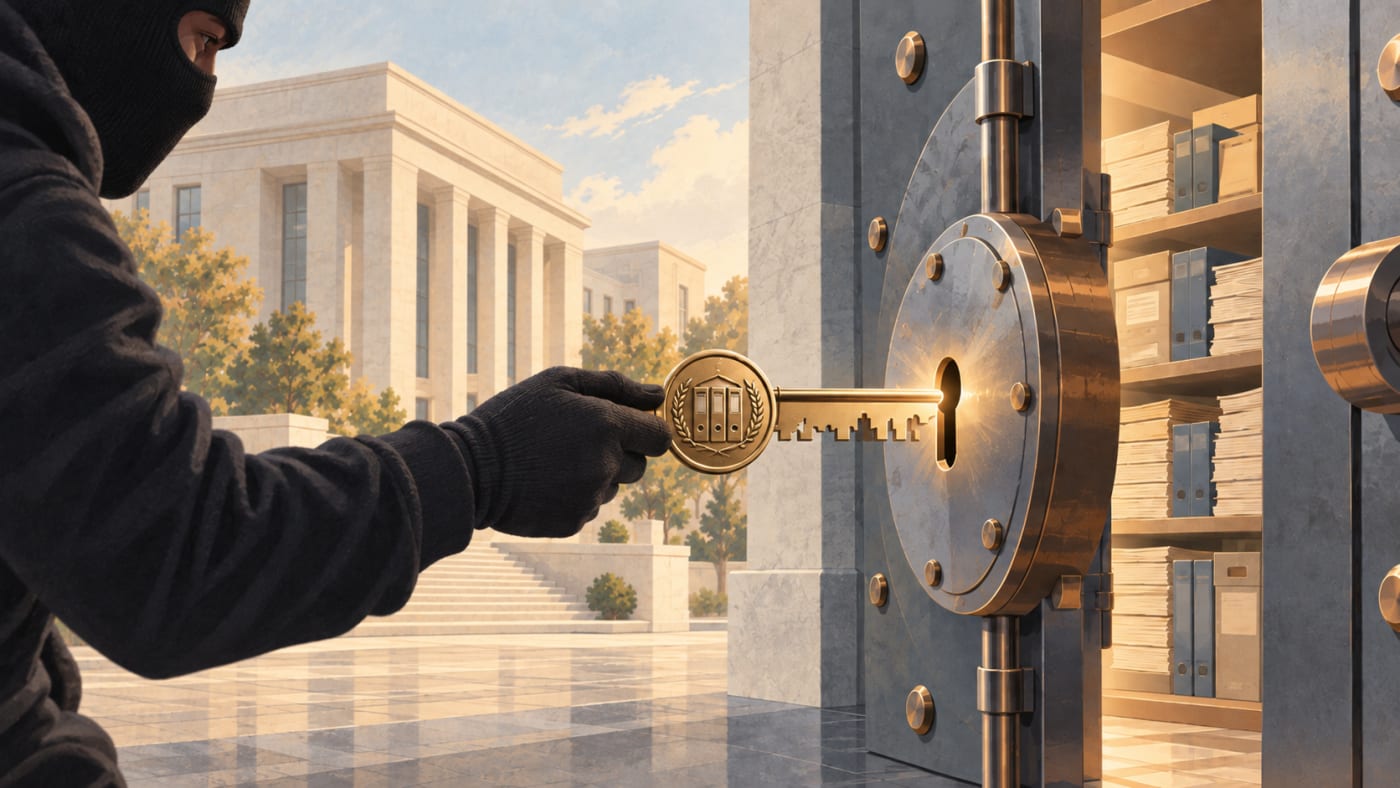
Pentru sistemul financiar, implicația este serioasă. Băncile pot investi miliarde în propria protecție, dar nu pot elimina prin propriile mijloace toate riscurile provenite din infrastructura instituțiilor publice, a furnizorilor sau a altor participanți la ecosistem. Iar dacă o autoritate are dreptul legal de a cere informații de la sute sau mii de organizații, identitatea sa digitală capătă indirect valoarea unei chei care poate deschide numeroase uși.
De aceea, securitatea informatică insuficientă a sectorului public nu mai poate fi considerată doar o problemă administrativă a statului. Într-o economie digitală, ea poate deveni o sursă de risc pentru sectorul bancar, telecomunicații, sănătate, asigurări, platforme tehnologice și orice alt domeniu în care companiile private sunt obligate să furnizeze informații autorităților.
Autentificarea mesajului nu mai este suficientă
Incidentul evidențiază și o diferență pe care sistemele de securitate vor trebui probabil să o trateze mult mai riguros în anii următori: diferența dintre autenticitatea canalului prin care vine o solicitare și autoritatea celui care o formulează.
În terminologia de securitate, sunt două probleme diferite. Authentication stabilește identitatea: cine este persoana sau sistemul cu care comunicăm? Authorization stabilește drepturile acelei identități: ce are voie să facă?
Un mesaj poate veni realmente prin infrastructura unei instituții publice fără ca persoana care îl transmite în acel moment să aibă dreptul de a solicita datele respective. Chiar și confirmarea faptului că mesajul provine de pe un domeniu legitim nu este echivalentă cu demonstrarea faptului că în spatele solicitării se află funcționarul oficial, că există un dosar real și că acea persoană are dreptul să obțină exact categoria de informații cerută.
Pentru instituțiile care lucrează cu date sensibile, verificarea va trebui probabil să devină mai apropiată de o succesiune de controale decât de o simplă confirmare a provenienței unui mesaj. Trebuie verificat canalul, apoi identitatea persoanei, apoi autoritatea sa, temeiul solicitării și concordanța dintre ceea ce se cere și ceea ce persoana respectivă are dreptul să primească.
Pentru solicitările cu risc ridicat, o confirmare independentă – printr-un alt canal decât cel prin care a venit cererea – ar putea deveni esențială. În securitate, acest principiu este cunoscut drept out-of-band verification. La nivel mai avansat pot exista identități instituționale verificabile criptografic, registre ale persoanelor autorizate, identificatori unici ai solicitărilor, sisteme prin care destinatarul poate verifica direct existența unui dosar sau aprobări suplimentare înainte ca un set de date de mare sensibilitate să părăsească organizația.
Ce ascunde formularea „acces foarte limitat”
Revolut descrie numărul clienților afectați drept „foarte limitat”, însă nu a comunicat cifra exactă și nici dacă victimele provin dintr-o anumită categorie. Din perspectiva unei companii care are peste 80 de milioane de clienți la nivel mondial, numărul poate fi într-adevăr foarte mic. Problema este că, fără informații suplimentare, dimensiunea redusă a incidentului nu spune mare lucru despre gravitatea mecanismului folosit.
Există o diferență considerabilă între un atac care urmărea să obțină cât mai multe date și a fost descoperit după primele solicitări și unul conceput de la început pentru a obține dosarele anumitor persoane atent selectate. Cercetătorul de securitate ZachXBT a afirmat că incidentul pare să fi vizat utilizatori cu averi ridicate, însă Revolut nu a confirmat această informație. Tocmai de aceea, deocamdată ea trebuie privită ca ipoteză, nu ca fapt stabilit.
Întrebarea este totuși relevantă. Dacă atacatorii au cerut date despre persoane determinate în prealabil, incidentul seamănă mai puțin cu o scurgere accidentală de informații și mai mult cu o operațiune de obținere a unor dosare individuale. Este posibil și un scenariu intermediar, în care atacatorii să fi urmărit persoane aparținând unui anumit profil – de exemplu după avere, tipul activelor sau alte caracteristici – urmând ca selecția finală a țintelor să fie făcută după analizarea informațiilor obținute.
Nu știm deocamdată care dintre aceste scenarii este real. Dar răspunsul ar modifica radical evaluarea incidentului. Un număr redus de victime poate fi semnul unei tentative eșuate; la fel de bine poate fi semnul unui atac foarte bine țintit.
Un „spear-phishing instituțional invers”
Există aici și o inversare interesantă a modelului clasic de phishing. În atacul obișnuit, infractorul încearcă să convingă persoana vizată să-i dezvăluie parola, informațiile bancare sau alte date. În spear-phishing, victima este selectată și studiată în prealabil, iar mesajul este personalizat pentru a deveni mai convingător.
Într-un incident de tipul celui descris de Revolut, atacatorul poate încerca altceva: în loc să convingă persoana să-i furnizeze informațiile, convinge organizația care deține deja cele mai bune informații despre acea persoană să i le transmită. Pentru a descrie mecanismul, putem vorbi – fără a pretinde că este un termen consacrat în taxonomiile de cybersecurity – despre un spear-phishing instituțional invers.
Diferența este importantă deoarece o bancă deține un dosar de identitate mult mai valoros decât majoritatea informațiilor pe care un atacator le-ar putea obține direct de la victimă. Documentele KYC sunt verificate, istoricul tranzacțiilor este real, datele de contact sunt actualizate, iar combinația lor permite construirea unei imagini foarte precise asupra persoanei.
În forma sa cea mai sofisticată, atacul nu mai urmărește să spargă seiful, ci să obțină credențialele instituționale ale celui care are dreptul să ceară deschiderea lui.
AI face asemenea atacuri mai periculoase
Modelele pot reduce considerabil costul pregătirii unui atac sofisticat. Analizarea structurii unei instituții, a terminologiei pe care o folosește, a documentelor publice, a procedurilor și a persoanelor relevante poate fi făcută mult mai repede. Redactarea unei solicitări într-un limbaj juridic sau administrativ specific unei țări nu mai necesită același nivel de competență. Corespondența ulterioară poate fi adaptată rapid dacă destinatarul cere precizări, iar aceeași operațiune poate fi replicată pentru un număr mult mai mare de organizații sau jurisdicții.
Există deja exemple documentate de utilizare a modelelor AI în componente ale unor operațiuni cibernetice, pentru analizarea vulnerabilităților, supraveghere, fraudă și alte activități ostile. Ceea ce se modifică, prin urmare, nu este neapărat natura atacului, ci economia sa: activități care necesitau mult timp și persoane cu experiență pot fi asistate, multiplicate și parțial automatizate.
În trecut, unul dintre filtrele informale împotriva fraudelor era chiar imperfecțiunea lor. Mesajul prost scris, traducerea stângace sau solicitarea care nu respecta jargonul instituției puteau ridica suspiciuni. Pe măsură ce aceste indicii dispar, organizațiile vor trebui să renunțe tot mai mult la aprecierea vizuală sau lingvistică a autenticității și să se bazeze pe mecanisme care pot demonstra identitatea și drepturile expeditorului.
Problema nu poate fi lăsată numai în sarcina băncilor
Revolut are, evident, propria responsabilitate. O instituție financiară care deține copii de pașapoarte, istorice de tranzacții și alte informații foarte sensibile trebuie să aibă proceduri capabile să detecteze inclusiv solicitările frauduloase care provin din canale aparent legitime. Faptul că infrastructura unei autorități a fost compromisă sau abuzată nu transferă automat întreaga responsabilitate către autoritatea respectivă.
Ar fi însă la fel de greșit să reducem problema la întrebarea dacă Revolut ar fi trebuit să verifice mai bine e-mailul. Într-un sistem în care companiile sunt obligate să răspundă rapid solicitărilor autorităților, securitatea nu poate funcționa dacă o parte a relației investește permanent în verificare, iar cealaltă rămâne o sursă imprevizibilă de identități compromise.
Într-un sistem economic interconectat, instituțiile publice nu își protejează doar propriile baze de date și propriii angajați. Ele protejează și încrederea pe care restul economiei este obligat să le-o acorde. Dacă acea încredere poate fi însușită de un atacator, vulnerabilitatea se propagă mult dincolo de instituția compromisă.
Cu cât AI va face mai ușoară reproducerea aparențelor legitimității – limbajul potrivit, documentul potrivit, răspunsul potrivit și, eventual, vocea sau imaginea potrivită –, cu atât sistemul va trebui să ceară dovezi mai puternice decât simpla aparență.
Incidentul Revolut poate rămâne, numeric, unul redus. Deocamdată nu știm. Dar problema pe care o expune este considerabil mai mare: securitatea digitală slabă a unei instituții publice poate deveni o vulnerabilitate pentru toate organizațiile care sunt obligate să aibă încredere în ea.
Ce întrebări ridică profesioniștii din fintech și securitate
Simon Taylor, fondatorul Fintech Brainfood, atrage atenția asupra unei consecințe care mută cazul dincolo de Revolut. Echipele bancare care procesează cererile autorităților primesc asemenea solicitări în mod curent și trebuie să răspundă suficient de repede pentru ca relația cu instituțiile de aplicare a legii și cu autoritățile de reglementare să funcționeze. Dacă identitatea digitală compromisă a autorității rămâne activă, aceeași credibilitate instituțională poate fi folosită succesiv împotriva altor bănci sau platforme financiare. Ideea este esențială pentru evaluarea incidentului: Revolut poate fi compania la care atacul a devenit cunoscut public, fără ca aceasta să însemne că era singura organizație împotriva căreia o asemenea identitate putea fi/a fost folosită.
O altă întrebare privește nu numai cine a autorizat divulgarea, ci și cât de multe informații puteau fi accesate prin același proces. TechCrunch relatează că datele divulgate puteau include documente de identitate, date de contact, selfie-uri de verificare, extrase și istoricul tranzacțiilor, iar The Block adaugă IBAN-uri, retrageri și istorice complete ale tranzacțiilor, inclusiv cele în Bitcoin. Această combinație sugerează că viitoarele proceduri de securitate ar trebui să se concentreze nu doar asupra autentificării solicitantului, ci și asupra compartimentării informației: faptul că o autoritate are dreptul să primească o anumită categorie de date nu ar trebui să transforme automat întregul dosar digital al clientului într-un singur pachet accesibil prin aceeași decizie. Documentele KYC, datele biometrice și istoricul financiar au niveluri de sensibilitate diferite și ar putea necesita verificări și aprobări distincte. Aceasta este o concluzie de securitate pe care o putem deduce din natura datelor confirmate ca fiind potențial expuse.
Incidentul readuce astfel în discuție și costul de securitate al sistemelor KYC. Instituțiile financiare au motive legale și operaționale pentru a păstra suficiente informații încât să poată identifica un client și să-i verifice ulterior identitatea, iar Revolut explică oficial că selfie-urile sunt folosite inclusiv pentru autentificări ulterioare. Un utilizator Revolut afirmă însă că, în urma unei solicitări GDPR recente, a primit printre datele deținute de companie și copiile selfie-urilor originale furnizate la verificare, observație care a declanșat o discuție despre perioada de păstrare, conținutul imaginilor și riscul reutilizării lor după o eventuală scurgere. Relatarea individuală nu poate fi tratată ca o descriere generală a politicii Revolut, dar pune în evidență o problemă reală: cu cât dosarul KYC conține mai multe elemente suficiente pentru reconstruirea identității unei persoane, cu atât consecințele unei divulgări neautorizate cresc. Revolut confirmă oficial utilizarea și stocarea securizată a datelor selfie pentru procesele sale de verificare.
Formularea companiei potrivit căreia au fost afectați doar un număr „foarte limitat” de clienți trebuie, de asemenea, interpretată cu prudență. Reuters confirmă că Revolut nu a comunicat numărul exact al persoanelor afectate, în timp ce TechCrunch și The Block relatează că investigatorul on-chain ZachXBT consideră posibil ca operațiunea să fi urmărit utilizatori cu patrimoniu ridicat. Revolut nu a confirmat/infirmat această ipoteză. Rămâne deschisă inclusiv posibilitatea ca țintele să fi fost alese individual sau în funcție de un anumit profil economic ori de anumite tipuri de active și tranzacții.
O altă problemă care începe să apară în discuția profesională privește automatizarea proceselor de compliance cu ajutorul agenților AI. Nu există nicio dovadă că un sistem AI ar fi aprobat solicitările frauduloase în cazul Revolut, iar o asemenea afirmație nu trebuie făcută. Riscul teoretic este însă relevant: dacă un workflow automatizat este construit pe regula că o solicitare provenită de pe un domeniu guvernamental verificat poate fi procesată, introducerea unui agent AI nu repară eroarea de proiectare, ci îi permite să fie executată mai repede și de mai multe ori. Ideea a fost ridicată explicit în discuțiile profesionale despre agentic compliance după incidentul Revolut: atunci când AI începe să participe la deciziile de divulgare a datelor, verificarea independentă a identității și a autorității solicitantului trebuie să devină parte a arhitecturii sistemului, nu o decizie implicită a agentului AI.


Comentarii
Comentariile sunt moderate înainte de publicare.
Nu există comentarii aprobate încă.