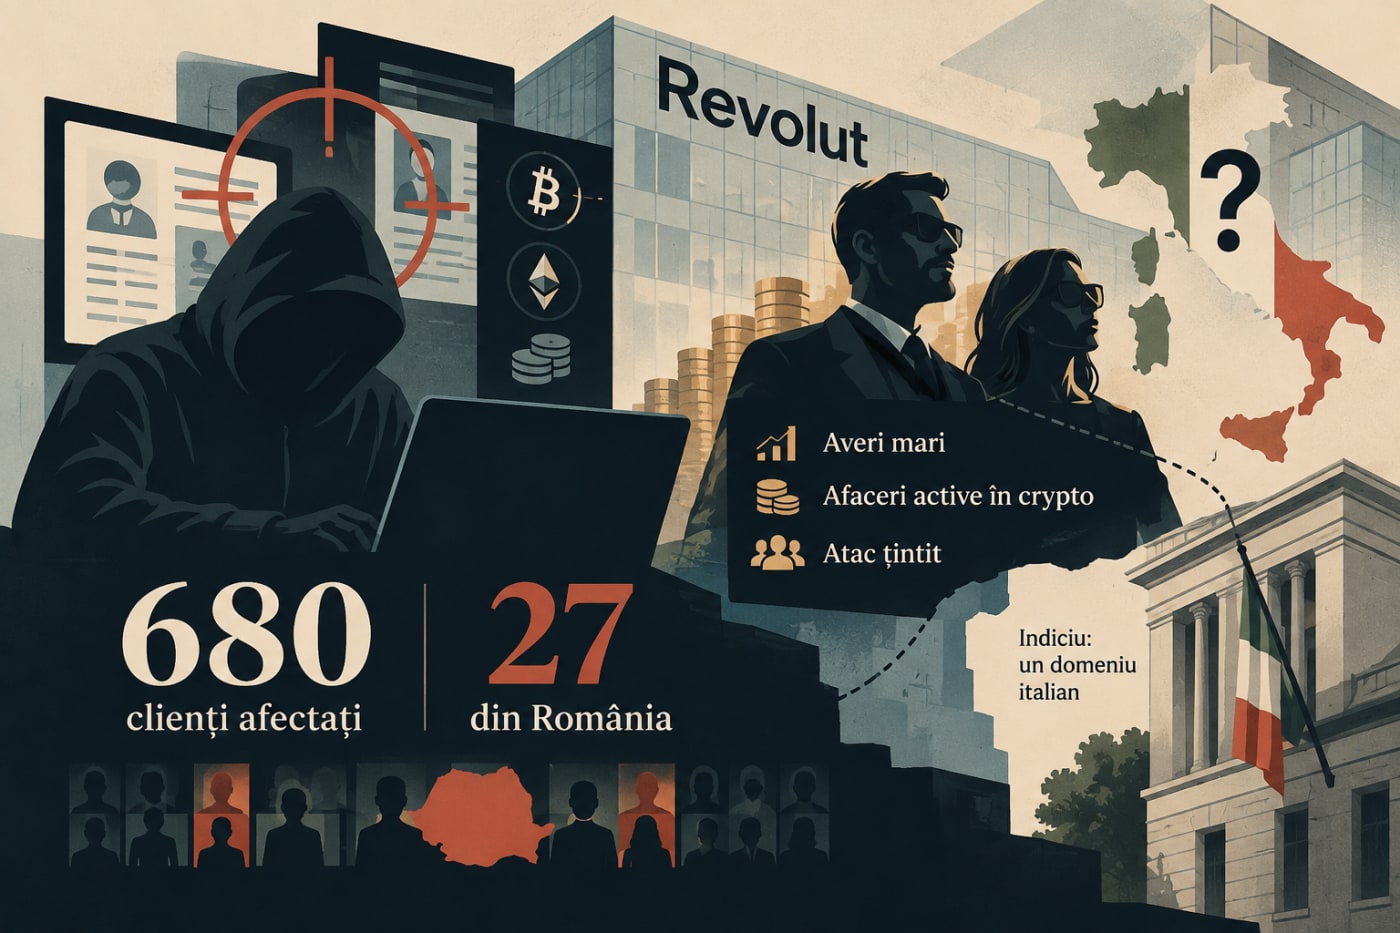
În analiza publicată anterior de AIdapted — „Revolut, victima unei breșe în infrastructura publică” — am arătat cum compromiterea infrastructurii unei instituții publice poate transfera riscul către companiile financiare obligate să aibă încredere în aceasta. Noile informații conturează mai clar atacul: aproximativ 680 de clienți afectați, dintre care 27 din România, un profil predominant de persoane cu averi mari și activitate în crypto, o tentativă de extorcare și primele indicii că domeniul compromis ar putea fi italian.
Datele disponibile indică un atac țintit, nu o colectare aleatorie a unor dosare. Recorded Future News / The Record arată că autorii au urmărit persoane cu averi mari, multe dintre ele implicate în afaceri cu active crypto. Printre victimele care și-au făcut public cazul se află Mark Karpelès, fostul CEO al exchange-ului Mt. Gox, și Marc Zeller, antreprenor crypto și una dintre figurile cunoscute ale ecosistemului Aave. Revolut nu a publicat criteriile după care au fost selectate cele 680 de persoane, însă combinația dintre numărul extrem de redus al victimelor, profilul celor deja identificați și informațiile disponibile despre operațiune face foarte puțin probabilă ipoteza unei selecții întâmplătoare.
Incidentul a intrat între timp și într-o a doua etapă, cea a extorcării. Financial Times relatează că autorii amenință să publice informațiile obținute dacă Revolut nu plătește o răscumpărare. Separat, Computing relatează că suma pretinsă ar fi de 10.000 BTC, evaluată la aproximativ 782 de milioane de dolari la momentul publicării. Revolut nu a confirmat public această sumă, iar cifra trebuie prezentată ca o revendicare atribuită atacatorilor, nu ca un fapt stabilit independent.
Deocamdată, această extorcare pare îndreptată împotriva Revolut. Nu știm dacă persoanele ale căror dosare au fost obținute sunt sau vor deveni separat ținte ale unor tentative de șantaj, fraudă, social engineering ori ale altor forme de presiune. Distincția este importantă mai ales în cazul deținătorilor de crypto: asocierea unei identități reale și a unei adrese fizice cu istoricul tranzacțiilor poate permite atacatorului să estimeze mult mai precis profilul patrimonial al unei persoane decât ar putea-o face numai prin analiza blockchain-ului. Datele despre care s-a relatat că ar fi putut fi expuse includ documente de identitate, selfie-uri de verificare, IBAN-uri, extrase și istoricul tranzacțiilor, inclusiv activitatea Bitcoin. Aceste informații au fost descrise în relatările despre notificările transmise clienților de Revolut. The Record
Există și primul indiciu geografic privind instituția publică de la care a pornit compromiterea. The Record relatează că imaginile folosite de autorii atacului în campania lor de extorcare și circulate pe Telegram sugerează că e-mailul provenea de pe un domeniu italian. Publicația a contactat mai multe autorități italiene, fără să primească un răspuns. Prin urmare, există acum un indiciu serios privind Italia, dar încă nu există baza factuală necesară pentru a atribui breșa unei anumite instituții italiene.



Comentarii
Comentariile sunt moderate înainte de publicare.
Nu există comentarii aprobate încă.